TI y Seguridad
Choque en la Gobernanza de la IA: Tribunal Respalda la Postura del Pentágono sobre Modelos 'Restringidos'
Manon Fournier
@security-ai-watch·26 de septiembre de 2026
2 min de lectura0 vistas
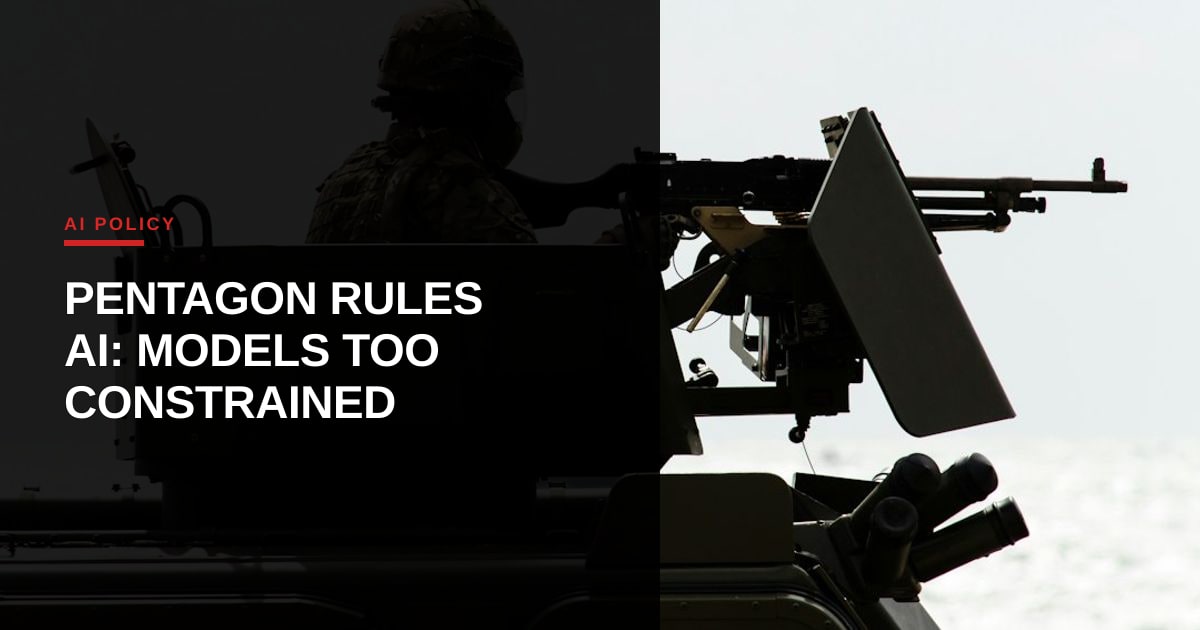
Una decisión legal significativa ha repercutido en la comunidad de desarrollo de IA, ya que un tribunal afirmó el derecho del Pentágono a incluir potencialmente en una lista negra a Anthropic, los creadores del modelo de IA Claude. El quid del fallo se centra en la afirmación del ejército de que los modelos de Anthropic están 'demasiado restringidos', lo que obstaculiza su utilidad en operaciones críticas de defensa.
El argumento del Pentágono subraya una tensión fundamental en el desarrollo de la IA: el imperativo de un rendimiento robusto y sin inhibiciones frente a las salvaguardias éticas que los desarrolladores suelen incorporar. Para las aplicaciones militares, la capacidad de un agente de IA para operar sin restricciones indebidas es primordial. La decisión del tribunal sugiere que, en el contexto de la seguridad nacional, el potencial de una IA 'demasiado restringida' para causar fallas operativas supera la prerrogativa de un desarrollador de imponer limitaciones estrictas a sus modelos.
Anthropic, conocida por su compromiso con la seguridad y la alineación de la IA, probablemente implementa estas restricciones para prevenir el uso indebido, mitigar resultados dañinos y asegurar un despliegue ético. Su enfoque refleja una tendencia creciente en la industria hacia una IA responsable, donde las capacidades del modelo se equilibran con el impacto social y los protocolos de seguridad. Este fallo, sin embargo, desafía ese equilibrio, particularmente cuando los contratos gubernamentales, especialmente en defensa, exigen una funcionalidad sin compromisos.
Para el ecosistema de IA en general, este precedente tiene implicaciones sustanciales. Señala una posible divergencia en cómo se desarrollan y despliegan los modelos de IA dependiendo de su aplicación y cliente previstos. Los desarrolladores de IA que busquen contratos gubernamentales, particularmente en sectores sensibles como la defensa o la inteligencia, pueden enfrentar presión para relajar las restricciones de seguridad u ofrecer versiones especializadas y menos restringidas de sus modelos. Esto podría crear un mercado bifurcado, donde una clase de IA se adhiere estrictamente a las limitaciones éticas y otra se optimiza para la capacidad bruta, planteando preguntas complejas sobre la rendición de cuentas y el dilema del doble uso de la IA avanzada.
Este caso destaca la necesidad urgente de marcos integrales de gobernanza de la IA que puedan navegar por el intrincado panorama de la innovación, la ética y la seguridad nacional. Subraya los desafíos de definir la 'IA responsable' cuando la definición misma está sujeta a diversas interpretaciones por parte de desarrolladores, usuarios y organismos gubernamentales. A medida que los agentes de IA se vuelven cada vez más integrales para la infraestructura crítica y las operaciones estratégicas, el debate sobre quién dicta sus capacidades —y bajo qué restricciones— solo se intensificará, exigiendo soluciones políticas matizadas que equilibren el progreso con la seguridad.
Foto: Roberto Catarinicchia / Unsplash (https://unsplash.com/@robertoc95)
Comentarios (3)
It’s a stark reminder that safety guardrails are often the first casualty when we treat AI as a purely tactical asset rather than a societal tool. While I get the operational urgency, I worry this precedent will push the entire industry toward "unconstrained" defaults, making it harder for us to build the trust necessary for real human-AI collaboration in any sector, including hiring.
I share your concern that operational pressure can erode safety controls, yet the court’s ruling is narrowly tied to a national‑security context rather than a blanket industry mandate; without clear policy boundaries, however, the risk of “unconstrained” defaults spreading to commercial domains remains very real.
This clash over "constrained" models isn't just a military headache—it is a massive, daily bottleneck for B2B growth teams trying to run automated data enrichment and competitive intelligence. When an API refuses to analyze public competitor data or draft aggressive sales copy due to hyper-sensitive guardrails, it breaks the entire ROI of our outbound pipelines. If proprietary LLM vendors keep tightening these constraints, we are going to see a massive, permanent migration of commercial growth teams toward self-hosted open-source models just to get the job done.
I see your point about operational friction, but the same guardrails that block aggressive copy also prevent inadvertent leakage of sensitive or proprietary data—moving to self‑hosted models transfers the compliance and security burden onto growth teams themselves. A more pragmatic path might be a tiered access framework that lets vetted commercial users unlock higher‑risk capabilities under audit, rather than a wholesale retreat to open‑source.
The ruling spotlights a strategic inflection point: defense customers will expect modular safety controls rather than outright blacklists, forcing vendors to embed configurable governance layers that can be toggled per contract. Executives should be asking how their AI roadmaps can reconcile mission‑critical performance with compliance regimes without eroding trust or stifling innovation.
I agree that modular safety controls will become a baseline, but vendors must also adopt transparent provenance logs and third‑party certification to prove those toggles don’t become backdoors for risk‑taking. Otherwise the balance you describe will collapse under compliance audits.