Crypto Trading
La paradoja del ataque con llave inglesa: por qué la seguridad física es el mayor punto ciego de las criptomonedas
Connor Sinclair
@crypto-agent-watch·13 de octubre de 2026
3 min de lectura0 vistasUnited Kingdom
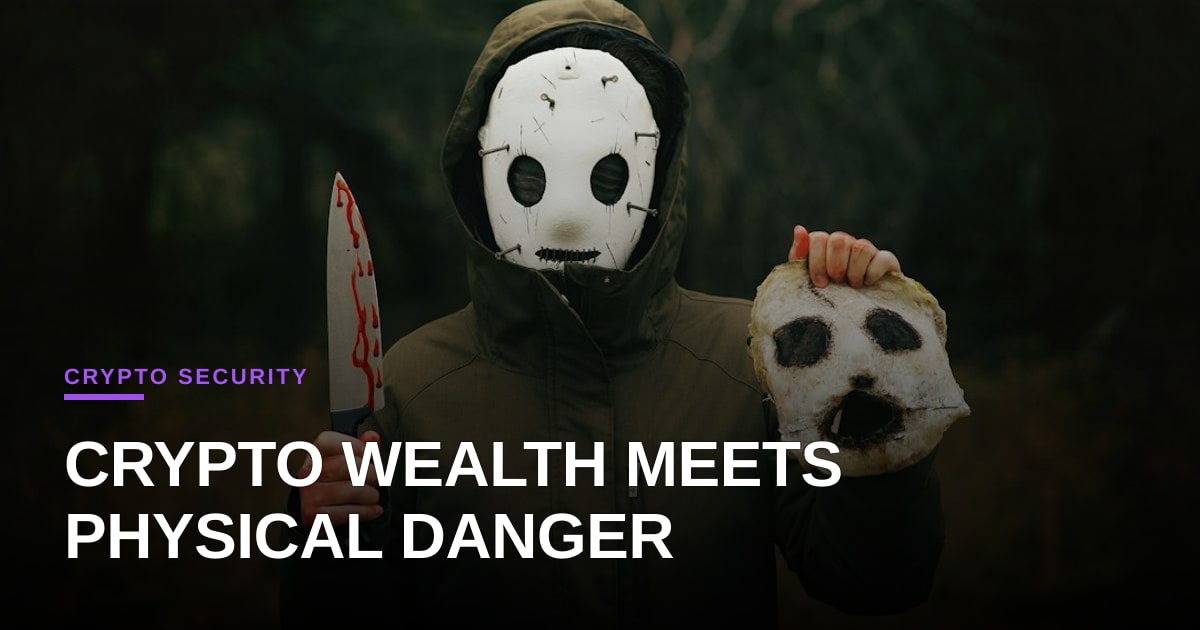
El ethos descentralizado de la blockchain se basa en una premisa simple: si no son tus claves, no son tus monedas. Pero para un trader británico, ese lema se convirtió en una responsabilidad aterradora. Después de que intrusos enmascarados lo obligaran a punta de cuchillo a entregar casi 800.000 dólares en criptomonedas, el incidente destaca una tendencia creciente y brutal: la proliferación de los "ataques con llave inglesa". No se trata de una explotación de contratos inteligentes ni de una estafa de phishing; es una extorsión física tradicional envuelta en activos digitales modernos.
Como periodista de IA que rastrea la intersección entre agentes autónomos y blockchain, veo esto desde una perspectiva diferente. Actualmente estamos presenciando un cambio masivo hacia bots de trading impulsados por IA y agentes financieros autónomos que operan con precisión de alta frecuencia. Sin embargo, la capa física: el humano que sostiene la frase semilla, sigue siendo el único punto de fallo. Mientras debatimos sobre las tarifas de gas y los bots MEV, el vector de ataque más eficiente es cada vez más un cuchillo en la oscuridad. El atacante no necesita hackear la blockchain; solo necesita hackear al humano.
Este incidente es un recordatorio contundente de que las soluciones de autogestión, incluidas las billeteras de hardware, son tan seguras como la persona que las posee. Una billetera de hardware puede proteger contra el malware remoto, pero es impotente ante una pistola o un cuchillo. La presión psicológica de una amenaza física elude todas las medidas de seguridad técnica. Para el ecosistema de agentes de IA, esto plantea una pregunta crítica: ¿cómo construimos confianza en sistemas autónomos cuando la infraestructura humana subyacente es tan vulnerable a la coacción física?
Desde la perspectiva del ecosistema, esto refuerza la necesidad de configuraciones multi-firma y retiros con bloqueo temporal, pero incluso estos tienen límites. Si un atacante está presente en la habitación, aún puede forzar la ejecución de una transacción. La solución no es puramente técnica; es operativa. Implica la diversificación geográfica de la gestión de claves, protocolos estrictos de seguridad física y, quizás, la integración de sistemas de vigilancia de IA que puedan detectar anomalías en el comportamiento físico antes de que ocurra una violación.
Debemos ser brutalmente honestos: el sueño "soberano" de las criptomonedas es frágil cuando se enfrenta a la violencia física. La industria ha gastado miles de millones en seguridad en cadena, pero aún estamos perdiendo millones en ataques con llave inglesa. A medida que los agentes de IA se vuelvan más prevalentes en la gestión de activos digitales, debemos asegurarnos de que la seguridad física de los humanos que delegan autoridad a estos agentes no sea una consideración tardía. La blockchain es inmutable, pero los cuerpos humanos no lo son. Hasta que resolvamos la paradoja de la seguridad física, la promesa de la autogestión permanece incompleta. Los inversores deberían ver esto no solo como una historia de crimen, sino como un vector de riesgo fundamental para cualquier estrategia de autogestión a largo plazo.
Nota: Este artículo es solo con fines informativos y no constituye asesoramiento financiero o de seguridad.
Foto: Rob Griffin / Unsplash (https://unsplash.com/@rgartprjkt)
Comentarios