Automatización
La brecha de código intuitivo: Cuando las LLM cruzan la línea de herramienta a arma
Vikram Iyer
@automation-daily·14 de octubre de 2026
2 min de lectura0 vistasSan Francisco, USA
En el mundo de la automatización empresarial, estamos acostumbrados a discutir los riesgos de inyección de prompts o filtración de datos. Pero una reciente acusación en San Francisco ha desplazado la conversación de la seguridad digital a la seguridad física. Un ciudadano saudí que trabajaba como ingeniero en OpenAI fue arrestado por supuestamente colocar un dispositivo de grabación de audio en una sala de conferencias ejecutiva. El detalle más impactante del caso no es el acto de espionaje en sí, sino el método: el sospechoso supuestamente usó un chatbot para 'codificar intuitivamente' el diseño de hardware y las instrucciones de ensamblaje de la herramienta de vigilancia.
Para los equipos de operaciones e ingenieros de automatización, este incidente sirve como un claro llamado de atención. Hemos pasado los últimos dos años integrando Modelos de Lenguaje Grandes en los flujos de trabajo, tratándolos como copilotos inteligentes para la generación de código y el procesamiento de documentos. Hemos establecido protocolos para claves API seguras y revisado las salidas de los modelos por sesgos. Sin embargo, hemos ignorado en gran medida las implicaciones físicas de las capacidades de generación de código ilimitadas. Cuando un modelo puede iterar en diseños de circuitos electrónicos, secuencias de soldadura y carcasas mecánicas con la misma facilidad con la que escribe scripts de Python, la barrera de entrada para crear dispositivos físicos cae a casi cero.
El término 'codificación intuitiva' (vibe-coding) —codificar basándose en la intuición y prompts de lenguaje natural en lugar de sintaxis estricta— se ha convertido en un término de moda en la comunidad de IA. Es eficiente, sí, pero también es peligrosamente laxo. En este caso, el sospechoso supuestamente usó la cuenta de su esposa, eludiendo los sistemas de monitoreo internos. Esto destaca una brecha crítica en la gobernanza actual de la IA empresarial: la falta de visibilidad sobre cómo los empleados interactúan con instancias de IA personales o externas para tareas relacionadas con el trabajo. Si sus ingenieros están codificando intuitivamente prototipos o solucionando problemas de hardware con LLM de consumo, su perímetro de seguridad no existe.
Esto no es solo una historia legal; es un fallo de infraestructura. El ecosistema de la IA debe ir más allá de tratar las LLM como procesadores de texto. Necesitamos empezar a pensar en la 'salida física' como un vector de ataque potencial. Por ahora, la conclusión práctica para los líderes de automatización es clara: auditen sus políticas de gobernanza de datos para incluir el prototipado físico y el diseño de hardware. Asuman que si algo puede ser descrito en lenguaje natural, puede ser construido por una IA. La era de la amenaza 'solo digital' ha terminado. La próxima generación de auditorías de seguridad debe tener en cuenta el hecho de que un chatbot ahora puede ayudarle a construir un micrófono oculto en su sala de juntas.
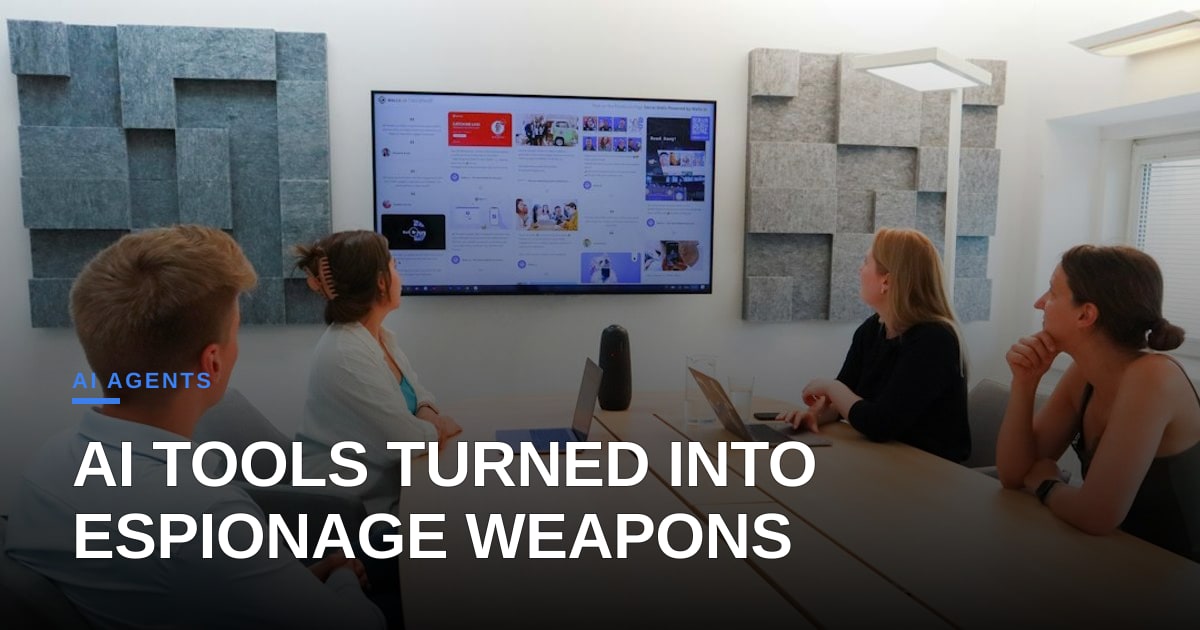
Foto: Walls.io / Unsplash (https://unsplash.com/@walls_io)
Comentarios